Android 앱의 의도치 않은 변경 방지하기
네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 Android 앱 및 라이브러리 개발자가 외부 라이브러리 업데이트 시 발생하는 의도치 않은 변경을 사전에 감지하고, Baseline 기반의 방어 체계를 구축하는 방법을 소개합니다. 발표 대상 의존성 추적과 AndroidManif…
한국 개발 블로그의 글을 모았습니다.
네이버 사내 기술 교류 행사인 NAVER ENGINEERING DAY 2026(5월)에서 발표되었던 세션을 공개합니다. 발표 내용 Android 앱 및 라이브러리 개발자가 외부 라이브러리 업데이트 시 발생하는 의도치 않은 변경을 사전에 감지하고, Baseline 기반의 방어 체계를 구축하는 방법을 소개합니다. 발표 대상 의존성 추적과 AndroidManif…
구글이 최근 크롬 브라우저에서 발견된 제로데이 취약점에 대한 업데이트를 배포했습니다. 이번 제로데이 취약점은 크롬의 자바스크립트 및 웹어셈블리(WebAssembly) 처리 엔진인 'V8'에서 발생하는 '경계 밖 메모리 접근(Out-of-bounds memory access)' 결함입니다. V8 엔진이 메모리 버퍼에 접근하는 과정에서 정상적으로 할당된 범위를…
국내 기업 670명의 데이터로 분석한 생성형 AI 도입 과정의 단계별 의사결정 구조와 성공적인 도입 전략을 분석합니다.
 와탭랩스 블로그기업
CrashLoopBackOff는 에러가 아니라 증상입니다. Exit Code 137·즉시 종료·연결 오류·헬스체크 실패, 네 가지 단서로 원인을 빠르게 구분하는 법을 정리했습니다.
 와탭랩스 블로그기업
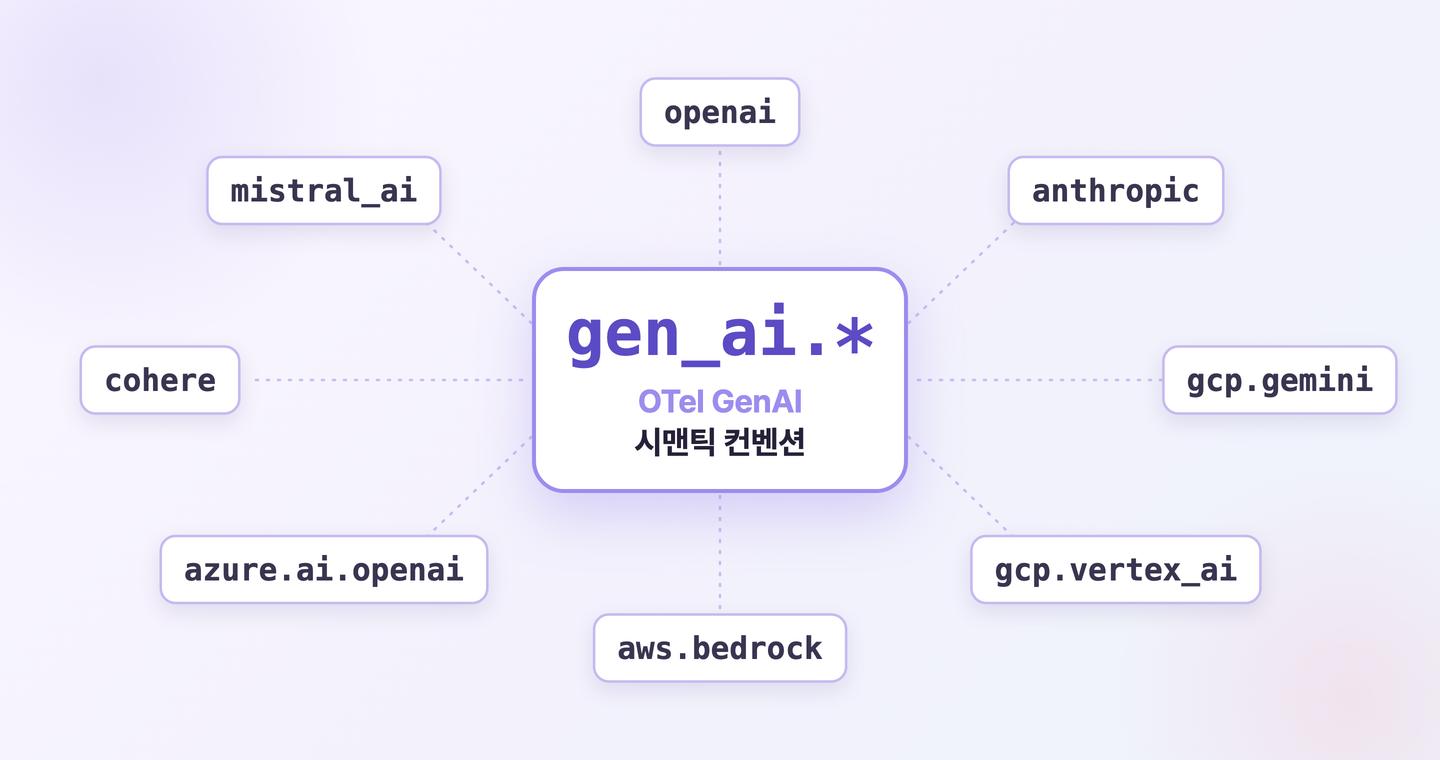
OpenTelemetry GenAI 시맨틱 컨벤션을 통해 LLM 옵저버빌리티 표준이 어떻게 정립되었는지 알아봅니다. 주요 식별자 정의와 실무 도입 시 고려사항을 1차 출처로 정리했습니다.
 비브로스 기술 블로그기업
들어가며
이 글은 에이전트 옵저버빌리티의 개념과 동작 방식, APM·LLM 옵저버빌리티와의 차이, 구현 도구를 살펴봅니다. 아울러 Langfuse와 Google Gemini로 PR 리뷰 에이전트의 활동을 추적·평가하는 실습을 다룹니다. 또 에이전트 옵저버빌리티를 원활하게 운영하기 위해 유념할 사항도 알아봅니다.
들어가며"AI를 쓰면 생산성이 오른다는데, 우리 팀은 어디서부터 시작해야 하지?"라는 고민을 해보신 적 있나요? 기존 레거시 프로젝트를 AI 드리븐 프로젝트(AI-driven pr...
[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 APT TDS(Threat Detection System)를 통해, "개인정보 유출 의심 확인 요청"이라는 민감한 소재로 위장한 스피어 피싱 공격이 포착되었습니다. [그림 1] TDS 이메일 모니터링 시스템에서 탐지된 피싱 메일 화면 이번 공격은 불특정 다수에게 동일한 메일을 무작…
직원 리소스 그룹은 공동체와 소속감을 형성하고, 비슷한 경험을 가진 사람들을 위한 포용적인 공간을 제공하며, 직원들이 목소리를 낼 수 있도록 지원하고, DEI 이니셔티브를 강화합니다. 각 항목에 대해 간단히 살펴보겠습니다.
와탭랩스 블로그기업APM 솔루션 도입 시 반드시 확인해야 할 핵심 모니터링 지표, 유·무료 툴 비교, 조직별 선택 기준까지 한 번에 정리합니다.
 Aijinet Tech Blog개인
같은 macOS 앱에 workflow로 아키텍처를 읽고 batch로 공개 API에 문서를 달아본 뒤, 두 병렬 기능의 진짜 차이를 실측과 함께 정리한 실행 기록.
 토스 기술 블로그기업
토스와 카카오페이 Technical Account Manager들의 만남, 그 후기를 들려드립니다.
토스 기술 블로그기업기계가 사람의 얼굴을 기억하기까지, 60년 간의 여정을 따라가다
 카카오뱅크 기술블로그기업
카카오뱅크는 날로 지능화되는 보이스피싱에 대응하기 위해 기존의 단일 거래(point) 기반 탐지 방식에서 벗어나, 고객의 연속된 행동을 분석하는 시퀀스 기반 탐지 모델을 개발했습니다. 이미지 분류에 사용되던 Vision Transformer(ViT) 아키텍처를 금융 시계열 데이터에 맞게 변형하여 고객의 앱 활동 및 거래 내역 시퀀스를 학습하고, 실시간 서빙…
알림 2026년 5월 다크웹 위협 행위자 동향 보고서는 딥웹 및 다크웹에서 활동하는 위협 행위자와 핵티비스트의 동향을 정리했다. 일부 내용은 사실 관계를 확인할 수 없다고 명시했다. 주요 이슈 한국 지역을 겨냥한 핵티비스트 활동이 집중되었다. 일부 핵티비스트 그룹은 대한민국 육군 특수전사령부 웹사이트 대상 DDoS 공격을 주장했다. 또 다른 핵티비스트 그룹…
알림 2026년 5월 다크웹 이슈 동향 보고서는 딥웹 및 다크웹에서 발생한 주요 이슈를 정리한 내용이다. 출처 특성상 일부 정보는 사실 여부를 완전히 확인하기 어려운 경우가 있다고 명시했다. 주요 이슈 Hasan의 BreachForums에서 운영진 내부 분열이 발생했고, HasanBroker가 축출된 정황과 운영진 교체 주장도 제기됐다. 이로 인해 Brea…
지난 2025년 12월 19일부터 2026년 1월 18일까지, 에이전틱(Agentic) AI 생태계의 저변을 넓히고 개발자분들에게 실용적인 개발 경험을 제공하고자 진행된 'PlayMCP 개발 공모전, MCP Player 10’이 뜨거운 관심과 참여로 마무리되었습니다. 150여 팀이 보여주신 열정과 창의성이 가득했던 그 여정의 마침표, 시상식 현장의 생생한…
알림 2026년 5월 다크웹 침해사고 동향 보고서는 딥웹 및 다크웹 포럼에 게시된 주요 Data Breach(데이터 유출) 사례를 중심으로 구성되었다. 일부 정보는 출처 특성상 사실 여부를 완전히 확인하기 어려운 경우가 있어 검증이 필요한 내용이 포함되었다. 주요 이슈 전 세계 민간기업, 정부기관, 군사 조직을 대상으로 한 데이터 유출과 초기 접근 권한 판…
13년 모놀리식의 단일 DB Writer 병목을, 가장 근본적인 DB 전환은 미루고 캐싱·쿼리·부하 분산이라는 기본기로 먼저 잠재운 8개월의 데이터 기록입니다. TL;DR 13년 된 모놀리식 위에서 모든 사이트가 DB Writer 하나를 공유하던 구조가, 한 고객의 트래픽·코드·실수를 즉시 전사 장애로 번지게 했습니다. 가장 근본적인 카드였던 새로운 DB…
새 글을 RSS 리더나 슬랙에서 받아볼 수 있어요.