 Zerry Blog개인
성격이라고 부르는 것 중 얼마나 많은 게 상황일까
가상 카지노에서 Qwen은 슬롯 세 판에 게임 손실의 절반 넘게 잃었다. 이유에는 대박과 올인이 적혀 있었다. 하지만 꼴찌는 쉬어도 돈을 잃는 규칙이 있었고, 나중에는 홀덤 제안을 받고 선택을 바꾸기도 했다. 행동에 성격을 붙이는 순간 무엇을 설명하고 무엇을 놓치는지 생각했다.
한국 개발 블로그의 글을 모았습니다.
Zerry Blog개인가상 카지노에서 Qwen은 슬롯 세 판에 게임 손실의 절반 넘게 잃었다. 이유에는 대박과 올인이 적혀 있었다. 하지만 꼴찌는 쉬어도 돈을 잃는 규칙이 있었고, 나중에는 홀덤 제안을 받고 선택을 바꾸기도 했다. 행동에 성격을 붙이는 순간 무엇을 설명하고 무엇을 놓치는지 생각했다.
 토스 기술 블로그기업
도구가 규칙을 검사하고 AI가 제안하면 사람이 확정해서, 누구나 같은 기준으로 로그를 정의해요
Cloudflare와 OpenAI는 사용자와 웹사이트 소유자 모두에게 더 나은 경험을 제공하기 위해 AI가 유용한 콘텐츠를 찾고, 변경 사항을 파악하고, 불필요한 요청을 줄이도록 협력하고 있습니다.

AI 에이전트가 업무 시스템에 접속해 데이터를 조회하고 메일까지 보내는 시대, 사고가 나면 그 기록은 누구의 이름으로 남을까요? 이번 글에서는 에이전트의 신원과 권한, 생애주기를 운영에서 어떻게 관리할지 살펴봅니다.
 와탭랩스 블로그기업
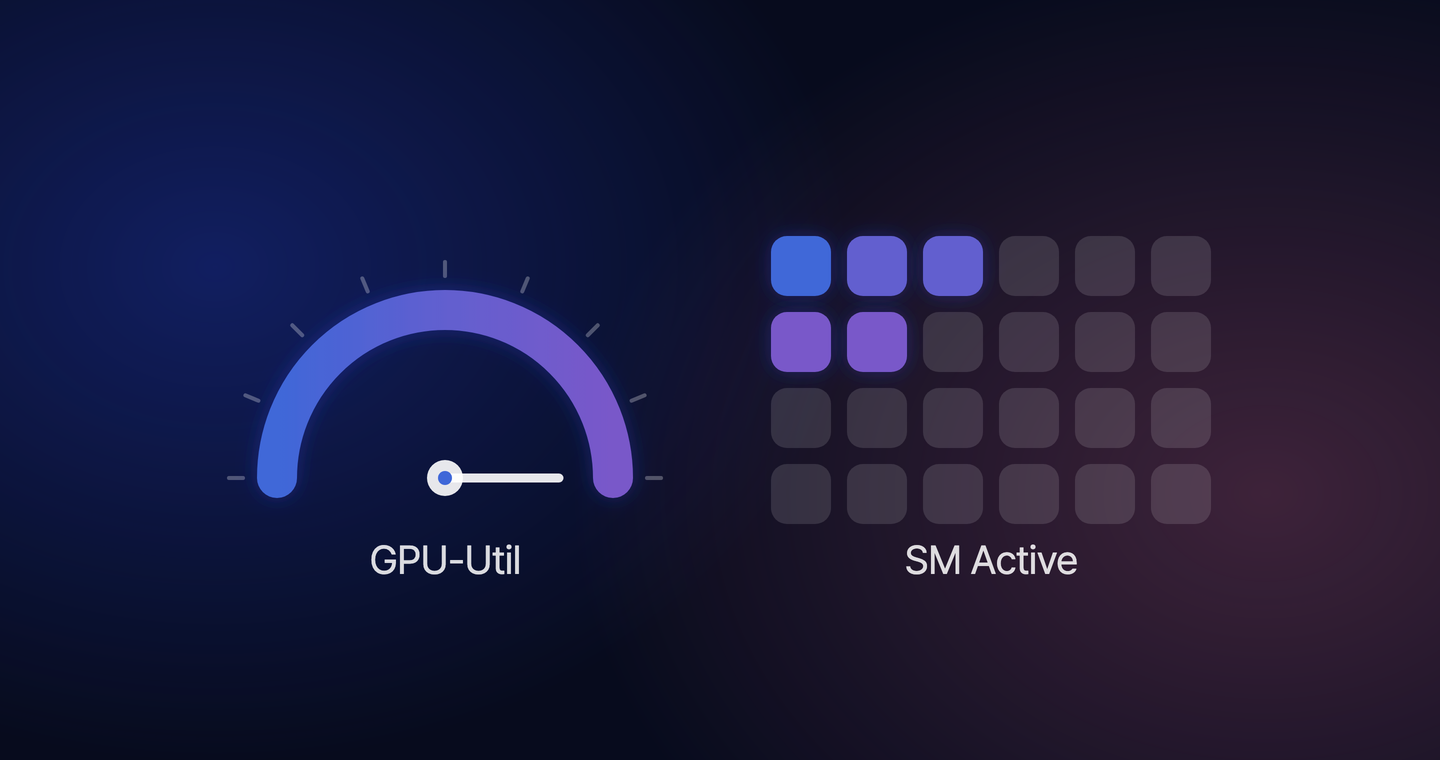
GPU 사용률 100%는 GPU 성능을 다 쓴다는 뜻이 아니라, 측정 구간 내내 계산 작업이 하나 이상 실행됐다는 뜻입니다. dcgmi dmon으로 GPU-Util과 SM Active를 나란히 출력해, 전체 SM이 얼마나 활성 상태였는지 NVIDIA 기준값으로 읽는 방법을 정리했습니다.
 AWS 기술 블로그기업
이 글은 ‘셀프 호스팅 Grafana와 AWS DevOps Agent’ 시리즈의 2부로, 1부에서 다룬 VPC 내 프라이빗 서비스로의 보안 연결 설정에 이어 이번 편에서는 Webhook을 통한 자동 트리거 구성을 다룹니다. 왜 셀프 호스팅 Grafana인가 AWS DevOps Agent는 셀프 호스팅 Grafana와 Amazon Managed Grafana…
 팔글 (Palgle)개인
Synology NAS에 파일만 두기에는 아깝습니다. 상시 켜져 있고, 디스크도 넉넉하고, Docker도 돌아가니까 개발 서버로 쓰고 싶어지죠. 그래서 VS Code의 Remote-SSH 확장을 설치하고 NAS에 접속해 봤습니다. 그런데 이런 에러가 나옵니다. The remote host does not meet the prerequisites for ru…
[이미지] 생성형 AI 제작 GitLab이 GitLab CE(Community Edition)와 EE(Enterprise Edition)에서 발견된 심각한 원격 코드 실행(RCE) 취약점을 긴급 패치했습니다. 해당 취약점은 정규 표현식 컴파일러(Regular Expression Compiler)에 존재하는 정수 오버플로(Integer Overflow) 취약…
안녕하세요! 이스트시큐리티 시큐리티대응센터(ESRC)입니다. 이 보고서는 2026년 3분기(7~9월) 랜섬웨어 동향 보고서로, 자사 백신 프로그램 '알약'의 랜섬웨어 행위기반 차단 통계와 함께 국내외 주요 랜섬웨어 그룹의 활동 동향을 정리하였습니다. 1 주요 랜섬웨어 동향 ESRC에서 선정한 2026년 3분기 주요 랜섬웨어 동향입니다. 2분기가 공격 그룹의…
 flex 공식 블로그기업
인프라를 대신 운영하는 팀이 아니라, 누구나 직접 다룰 수 있게 만드는 팀
 NDS Cloud Tech Blog기업
IHF 2026 현장 리뷰. 데이터 표준화와 활용 기반, 진료 업무와 AI 에이전트, AI 도입 현황과 운영 거버넌스의 세 가지 아젠다로 MGB와 Narayana Health의 발표 사례를 살펴봅니다. The post 의료 AI 도입과 활용, 병원이 준비해야 할 세 가지 기반 – IHF 2026 현장 리뷰 appeared first on NDS Cloud…
The PHP Group이 PHP 엔진 자체에서 발견된 심각한 원격 코드 실행(RCE) 취약점 2건을 긴급 패치했습니다. 'PHP2Shell'로도 불리는 이번 취약점은 웹 애플리케이션 코드가 아닌 PHP 런타임에 존재합니다. 그래서 애플리케이션 코드에 문제가 없더라도 취약한 버전의 PHP로 웹 요청을 처리하고 있다면 공격 대상이 될 수 있습니다. CVE-2…
개요 2026년 10월 21일에 PHP의 취약점 CVE-2026-109618과 CVE-2026-109619가 공개된 직후, 코드 저장소 플랫폼인 GitHub에서 ‘php2shell’이라는 이름을 사용하는 저장소가 단기간에 대량으로 생성되었다. 검색어 php2shell로 조회한 상위 100개 저장소(포크 제외) 가운데 99개가 이 취약점을 다루며, 거의 전부…
목적 및 범위 2026년 9월 한 달 동안 수집된 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계와 국내외 주요 랜섬웨어 이슈를 정리한 보고서이다. ATIP(AhnLab Threat Intelligence Platform)과 ASD(AhnLab Smart Defense) 기반 수집 데이터, 그리고 랜섬웨어 그룹의 DLS(Dedicated Le…
Zerry Blog개인Garu에 공개 사전의 새 항목 약 79만 개를 넣자 기존 문장의 분석까지 무너졌다. 빨미까레를 추가했는데 앙버터가 깨지는 문단을 따라가며, 최종 1,449개를 남긴 과정과 거의 움직이지 않은 평가 점수를 살펴봤다.
2026 에픽 AI 메가잼이 11월 12일부터 15일까지 진행됩니다. 본인을 포함해 최대 5명으로 팀을 구성하고, 다양한 AI 에이전트를 활용해 언리얼 엔진 또는 UEFN으로 플레이할 수 있는 게임을 제작하고 상금에 도전하세요.
안녕하세요. 카카오 사내 SMS 전송 시스템(KIMS, Kakao Integrated Messaging Service)을 개발하고 있는 커넥티비티 플랫폼의 ravae.c(최지원) 입니다. 국내와 달리 해외 MO(Message Originated) 메시지 인증은 메시지가 어디에서 길을 잃었는지 파악하기조차 어려운 ‘깜깜이’ 영역이었어요. 이번 글에서는 KIM…
어제(10월 21일) 안랩 홈페이지에 「PHP 중대 취약점 2건 발견…웹 서버 공격 위험에 긴급 업데이트 필요」 글이 게시된 뒤, 본문에 인용된 ‘국내 PHP 서버 IP 약 11만 개’라는 수치의 근거를 묻는 문의가 많았다. 이 글에서는 해당 수치를 어떻게 집계했는지, 그리고 숫자를 읽을 때 무엇을 주의해야 하는지 설명한다. 먼저 알아둘 점 ‘약 11만 개…
새 글을 RSS 리더나 슬랙에서 받아볼 수 있어요.
슬랙 채널에서 받아보기 — 아래 명령어를 채널에 붙여넣으세요.
/feed subscribe https://indieblog.net/rss.xml새 글을 바로 push 받고 싶다면 슬랙·디스코드 웹훅 연동도 있어요.